Bald verfügbar
Cloud
sysic übernimmt den Betrieb der Plattform. Der Funktionsumfang entspricht dem Betrieb im eigenen Rechenzentrum.
- Abo je Gerät
- Updates und Sicherungen inklusive
- Betrieb und Wartung durch sysic
Fortress vereint die Erkennung von Sicherheitsvorfällen, die Systemhärtung nach BSI-Vorgaben, die Geräteverwaltung und den Schutz vor Datenabfluss in einer Plattform. Für Windows- und Linux-Umgebungen, als Cloud-Service oder im eigenen Rechenzentrum.
Fortress ersetzt getrennte Lösungen für Überwachung, Patch-Management und Geräteverwaltung durch eine einheitliche Plattform mit einem zentralen Agenten.
Die zentrale Auswertung von Netzwerkflüssen, Windows-Ereignissen und Syslog-Daten macht Sicherheitsvorfälle sichtbar. Jede Meldung benennt das betroffene System, die Komponente und die mögliche Ursache.
Maßnahmen wie die Isolation eines Systems oder die Aktualisierung betroffener Software werden direkt aus der Meldung eingeleitet. Sie sind zeitlich begrenzt und vollständig rücknehmbar.
Fortress setzt die SiSyPHuS-Empfehlungen des BSI für Windows-Clients sowie Baselines für Server und Linux-Systeme um und überwacht die Konfiguration fortlaufend auf Abweichungen.
Updates, Softwareverteilung, Active Directory, Gruppenrichtlinien und Fernwartung werden zentral gesteuert.
Richtlinien für Wechselspeicher, Cloud-Dienste, Bluetooth, Druck und Tethering lassen sich rollenbasiert definieren und durchsetzen.
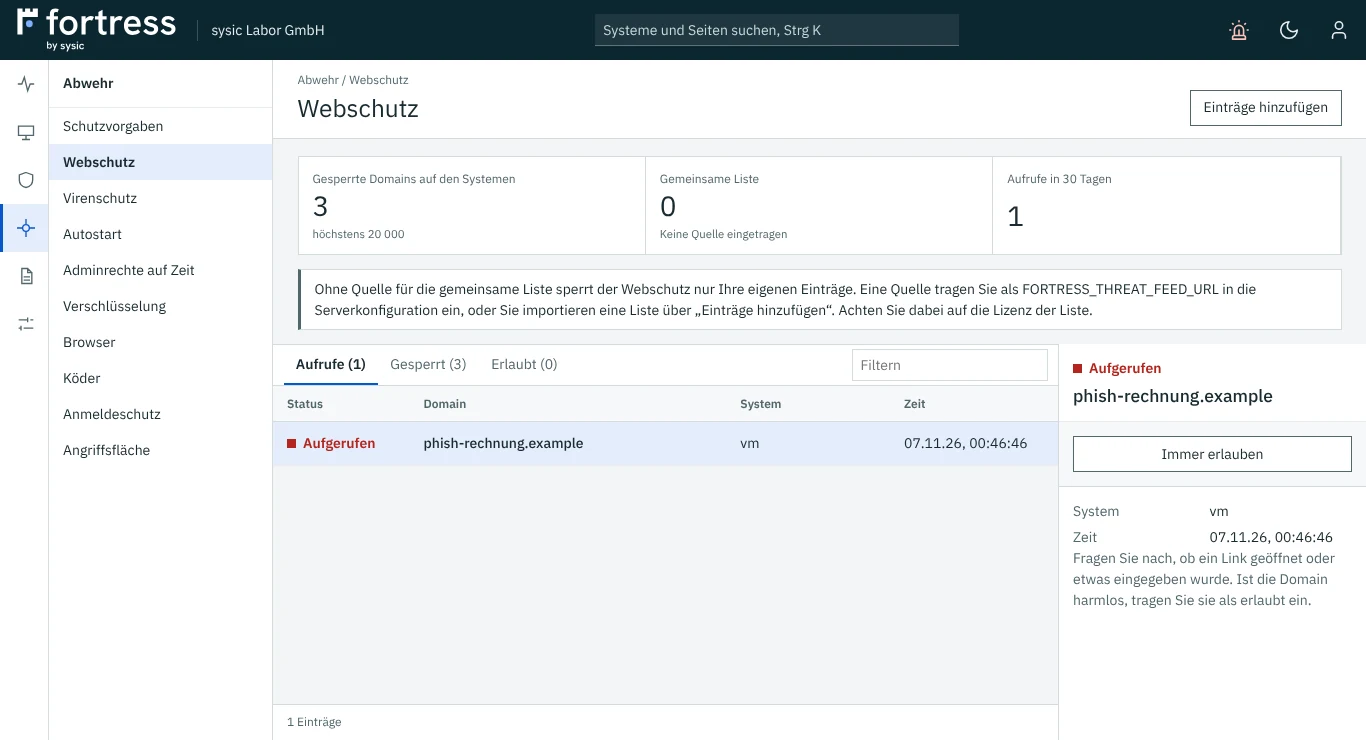
Webschutz, Administratorrechte auf Zeit, Überwachung von Autostart-Einträgen, zentrale Steuerung von Microsoft Defender, Köder-Zugangsdaten, BitLocker mit Schlüsselablage und Schutz vor Anmeldeangriffen.
Externe Speichermedien sind standardmäßig gesperrt und werden in einem nachvollziehbaren Prozess freigegeben. Eingabegeräte und Dockingstationen bleiben davon unberührt.
Fortress sperrt das Speichermedium und informiert den Nutzer.
Der Nutzer beantragt die einmalige oder dauerhafte Freigabe mit Begründung.
Die IT-Abteilung wird per E-Mail, Teams oder Ticket benachrichtigt und entscheidet.
Optional gelten Verschlüsselungspflicht und Dateiprotokollierung.
Eine einmalige Freigabe endet beim Entfernen, spätestens nach acht Stunden.
Die Isolation von Systemen erfolgt standardmäßig erst nach menschlicher Freigabe. Kritische Vorgänge unterliegen dem Vier-Augen-Prinzip. Automatische Maßnahmen sind richtliniengesteuert, befristet, protokolliert und rücknehmbar.
Ein manipulationsgeschütztes Audit-Protokoll dokumentiert alle kritischen Aktionen. Die gesamte Kommunikation erfolgt authentisiert und verschlüsselt.
Für die Mitbestimmung gibt es einen Betriebsrats-Modus: Personenbezogene Daten erscheinen als Pseudonym und werden nur nach dem Vier-Augen-Prinzip aufgedeckt.
Fortress erstellt aus den Betriebsdaten Berichte für Geschäftsführung, Revision und Prüfer. Die Berichte dokumentieren den technischen Umsetzungsstand und ersetzen kein Audit und keine Zertifizierung.
Technische Nachweise zu den Risikomanagementmaßnahmen nach § 30 BSIG und ein Assistent für die Meldepflichten nach § 32 BSIG.
Technische Nachweise zu ausgewählten Maßnahmen aus Anhang A.
Abbildung des vollständigen Anforderungskatalogs mit Umsetzungsstatus und Nachweisdokument.
Beide Modelle bieten denselben Funktionsumfang. Preise und Bestellung folgen in Kürze; bis dahin stellen wir Ihnen Fortress gern persönlich vor.
Bald verfügbar
sysic übernimmt den Betrieb der Plattform. Der Funktionsumfang entspricht dem Betrieb im eigenen Rechenzentrum.
Bald verfügbar
Der Betrieb erfolgt in Ihrer eigenen Infrastruktur unter Windows oder Linux. Alle Daten verbleiben in Ihrem Verantwortungsbereich.
Wir stellen Ihnen Fortress vor und ermitteln gemeinsam das passende Betriebsmodell für Ihr Unternehmen.